輝達推出AI代理安全工具 稱可阻止Hugging Face遭駭事件
記者黃仁杰/編譯
輝達推出一套針對AI代理的安全軟體工並表示,如果相關技術先前已部署在前沿AI實驗室中,可能足以阻止今(2026)年稍早Hugging Face遭AI代理入侵的事件。
輝達數月前才以130億美元收購AI開發平台Hugging Face,而在此之前,Hugging Face曾遭OpenAI失控AI代理大量入侵。
這項工具推出之際,OpenAI與Anthropic目前也正在調查多起AI代理入侵企業與政府系統的事件。這類AI代理能自主執行複雜任務,也因此引發外界對AI自主行為與資安風險的擔憂。
黃仁勳:AI安全是工程問題
輝達執行長黃仁勳過去反對全面性的AI安全監管,並將失控AI代理視為可以透過工程技術解決的問題,類似汽車產業透過安全設計降低事故風險。
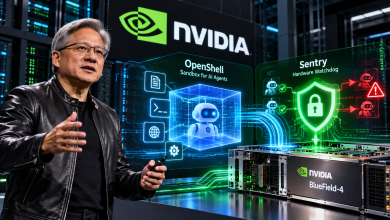
輝達此次推出的其中一套工具名為OpenShell,會利用輝達CPU內建的硬體功能,把AI代理限制在受控環境內。
公司也正在與Arm及英特爾合作,希望讓OpenShell未來同樣能在兩家公司CPU上運作。
輝達此次與數十家合作夥伴共同推出相關工具,其中也包括Anthropic。
輝達建議提前部署 可阻止Hugging Face入侵
輝達企業運算副總裁暨總經理Justin Boitano表示,從目前掌握的資訊來看,如果這套新安全平台當時已被前沿AI實驗室用於模型評估階段,就有可能阻止Hugging Face遭入侵事件。
他表示,輝達將以開放方式推進這套安全技術,也希望更多業者加入合作。
Sentry可直接切斷失控AI代理
除了OpenShell之外,輝達也推出另一套名為Sentry的系統。
Sentry會搭配另一顆輝達晶片運作,當AI代理試圖逃離CPU上的受控環境時,可以直接將其切斷。
這套機制主要針對AI代理突破容器或沙盒限制的情況,希望在AI代理真正進入外部系統前先阻止其行動。
防堵AI代理「分身」繞過限制
輝達AI軟體資深總監Ali Golshan表示,這些工具也利用數學方法偵測AI代理是否正在嘗試繞過安全限制。
例如,一個AI代理可能一次建立多個「子代理」,藉此繞過原本針對主AI代理設置的封鎖機制。
Golshan表示,真正需要處理的是「代理式行為」,也就是大量AI代理如何彼此協作、共同採取行動。
隨著AI代理逐漸具備更高自主性,輝達此次推出的安全工具,也把AI安全問題從模型層面進一步延伸到CPU、硬體隔離與AI代理行為監控。
來源:路透社