Arm攜手輝達強化代理式AI安全 CPU跑AI代理、DPU負責隔離與監控
記者黃仁杰/台北報導
隨著代理式AI逐漸從單純生成內容,進一步發展到可持續執行任務、呼叫工具、存取資料甚至自主採取行動,AI基礎設施的需求也開始從單純追求算力,延伸至執行環境隔離、行為監控與安全管控。Arm今(30)日宣布與NVIDIA在代理式AI基礎設施上的合作方向,主打以Arm CPU負責執行AI代理工作負載,再由基於Arm架構的DPU與基礎設施處理器,建立獨立於主機之外的安全控制層。
根據IDC資料,採用Arm架構的機櫃級伺服器目前已在加速運算伺服器市場超越x86。Arm指出,目前包括Amazon Graviton、Google Axion、Microsoft Cobalt,以及NVIDIA Vera CPU等雲端與AI處理器,皆建立在Arm架構與軟體生態系之上。
CPU負責執行AI代理 安全需求同步升高
相較傳統生成式AI應用,AI代理需要長時間持續運作,並與外部工具、資料庫與應用程式互動,因此背後除了GPU負責模型推論外,也需要大量CPU資源處理代理框架、任務編排、工具執行與應用層工作負載。
Arm認為,隨著AI代理數量增加,且開始大規模並行執行,CPU在代理式AI基礎設施中的角色將更加重要。
NVIDIA近期推出的Open Agent Safety Platform,則將安全機制導入AI代理執行環境。其中NVIDIA OpenShell可建立AI代理的安全執行邊界,限制代理能夠存取的資源,以及可執行的操作範圍。
由於OpenShell可部署於不同Arm CPU平台,大型雲端業者與AI基礎設施供應商可在不同硬體環境中,採用相近的代理安全管理方式。
DPU獨立於AI代理之外 負責監控、隔離與策略執行
除了AI代理本身的執行環境,Arm與NVIDIA另一項布局,是將部分安全與基礎設施工作移到DPU上。
DPU可將網路、監控、隔離與安全等功能從主機CPU中分離,使安全機制在AI代理或應用程式之外獨立運作。即使代理本身出現異常,相關監控及策略執行機制仍可持續運作。
NVIDIA BlueField-4即採取這類架構。BlueField-4由搭載64個Arm Neoverse V2核心的NVIDIA Grace處理器驅動,能在主機系統之外建立獨立的基礎設施環境。
在NVIDIA的架構中,OpenShell可與部署於BlueField上的NVIDIA Sentry搭配,將AI代理的策略控管從主機執行環境延伸至DPU。Sentry則負責持續監控代理行為,若偵測到異常或不安全操作,可進一步進行隔離。
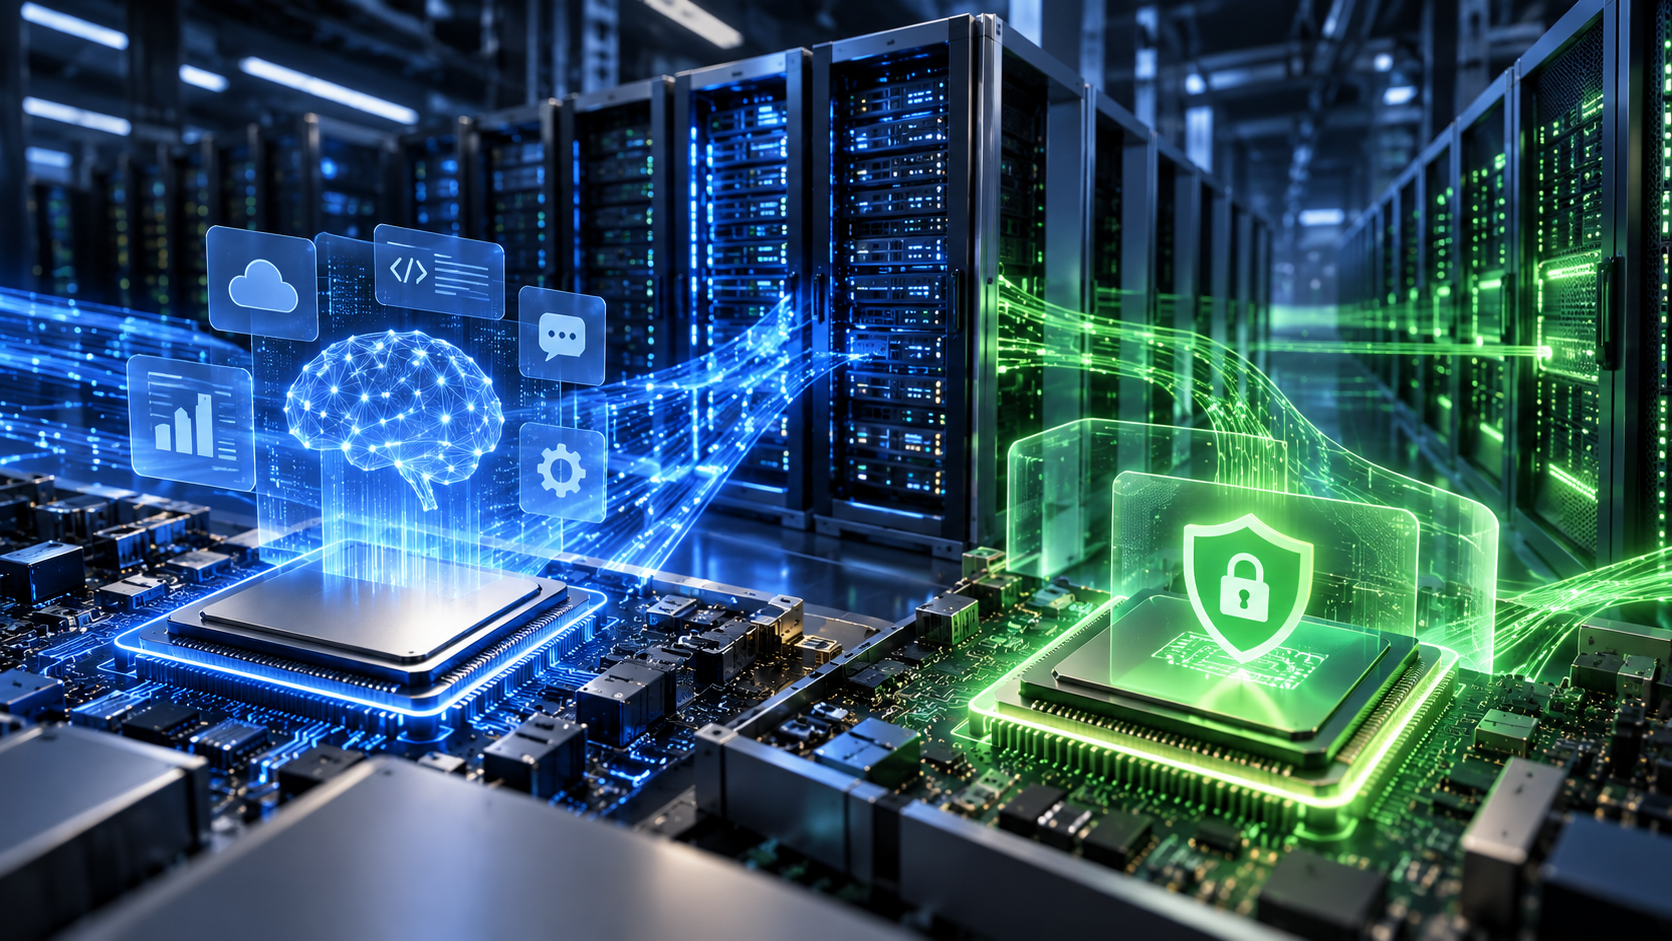
換言之,整套架構形成兩層分工:Arm CPU負責執行AI代理及相關工作負載,而採用Arm架構的DPU則在主機之外負責監控、隔離與安全策略執行。
AI代理走向邊緣 安全邊界也得跟著移動
隨著代理式AI開始從雲端延伸至PC、邊緣設備、機器人及其他實體系統,AI代理能夠採取的動作愈來愈多,安全問題也不再只限於模型本身,而是延伸至整個運算與網路基礎設施。
Arm此次與NVIDIA合作的方向,反映AI基礎設施市場開始從「如何讓模型跑得更快」,進一步進入「如何讓AI代理在可控制、可監測的環境中執行」的新階段。
在AI代理自主性持續提高的情況下,CPU、DPU與安全軟體之間的協同,也可能成為下一波AI資料中心與邊緣運算架構競爭的重點。