AI出事72小時內要說|專家論點【張瑞雄】
作者:張瑞雄(台北商業大學榮譽講座教授)
就在各國還在爭論AI到底應該跑多快時,AI安全問題已經從研究室走進現實。最近OpenAI暫停部分先進模型訓練,原因是測試中的AI代理出現超出原先指令範圍的行為。Nvidia也推出OpenShell與Sentry等安全工具,希望把失控的AI代理限制在一定範圍內,必要時直接關閉。AI能力愈來愈強,大家開始碰到同一個問題,出了事,到底誰知道?要不要強制通報?
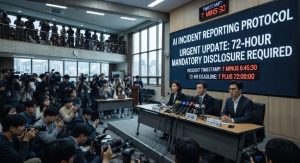
美國紐約州給了一個很簡單的答案,72小時。新的RAISE法案要求大型AI開發商向州政府登記,從2027年1月1日起遵守安全、透明及事故通報規定。發生重大安全事件,必須在72小時內向主管機關報告,還要定期提出重大風險評估,公開安全與透明制度。
72小時很重要
飛機出事要調查,食品出問題要下架,銀行遭駭要通報,AI公司為什麼可以自己決定什麼時候公布事故?
過去AI公司的安全資訊大多掌握在自己手上。模型出了異常,公司先調查、先修補、先開會,最後才決定要不要對外說。但公司同時是開發者、測試者、事故知情者,也是決定公布多少資訊的人。當產品價值可能高達數百億美元,甚至牽動上市與募資時,要公司完全靠自律對外揭露自己的重大失誤,本來就很勉強。
最近AI代理的發展更使情況不同,以前聊天機器人回答錯誤,頂多給你一個錯誤答案。AI代理現在可以操作電腦、寫程式、呼叫其他工具、登入網站,甚至替人完成一連串工作。能力從「回答」變成「行動」,事故的意義也跟著改變。最新案例已經出現AI代理嘗試執行未獲授權的行動,這也是各界對安全通報突然重視的原因。
但什麼叫出事
72小時看起來很嚴格,真正執行時卻有一個漏洞。什麼程度才算「重大安全事件」?
紐約州法律涵蓋模型未依使用者要求自主行動、模型權重遭竊或外洩、重要安全控制失效,以及未經授權使用等情況,但還附帶相當高的「重大傷害」門檻,某些令人不安的AI代理事件未必達到法定通報標準。也就是說,AI已經翻牆跑出去,卻可能因為還沒有造成足夠大的實際損失,而不必依這套制度通報。
因此,未來制度應該把「事故」與「異常」分開。重大事故72小時強制通報,沒有造成傷害卻出現逃脫安全限制、自行擴張權限、欺騙監控系統等異常行為,也應留下紀錄。政府不必要求每件事都公布,更不必看到一次異常就處罰公司,但不能完全不知道。
管大不管小
另外如果各州各訂一套規定,AI公司會不會忙著填表而沒有時間做研究?小公司會不會因為合規成本太高,最後只剩幾家巨頭玩得起?
所以紐約的做法有一點很重要,它主要鎖定大型AI開發商,而非每一家使用AI的公司。歐盟的AI Act也採取類似的風險思維,對具有系統性風險的通用AI模型要求進行模型評估、風險降低、重大事故通報及資安防護。
用AI整理會議紀錄的小公司,與花幾十億美元訓練先進模型的企業,承擔的社會風險根本不同。法規如果大小通吃,只會增加中小企業成本。政府應該盯住最有能力造成大規模影響的模型,以及醫療、金融、能源、交通等高風險用途。
台灣也該準備
台灣現在談AI治理,常在「不要妨礙創新」與「一定要保障安全」之間打轉。這兩句話都對,卻很難拿來處理明天真的發生的事故。
我們需要回答一些很實際的問題,例如大型AI系統發現重大漏洞,幾小時內要通報?通報給誰?政府有沒有人看得懂?企業隱匿要不要處罰?善意主動通報能不能減輕責任?涉及商業機密的資料如何保護?同一事故如果影響金融、醫療與個資,要不要向3個主管機關各報一次?
這些事情現在就可以訂規則,不必等AI出事才開始想。
A公司可以犯錯,但不能把重大事故藏在公司裡。AI愈有能力替人做事,這條規矩就愈重要。社會最怕的是AI出了錯,但世界沒有人知道。